
Představa kybernetického útoku bývá spojena s konkrétním cílem: bankou, úřadem nebo velkou firmou. Velká část škodlivého provozu na internetu ale funguje jinak. Automatizované nástroje procházejí jednu doménu za druhou a zkoušejí, zda někde nezůstal nezabezpečený soubor nebo zastaralý redakční systém. Velikost provozovatele přitom často nerozhoduje.
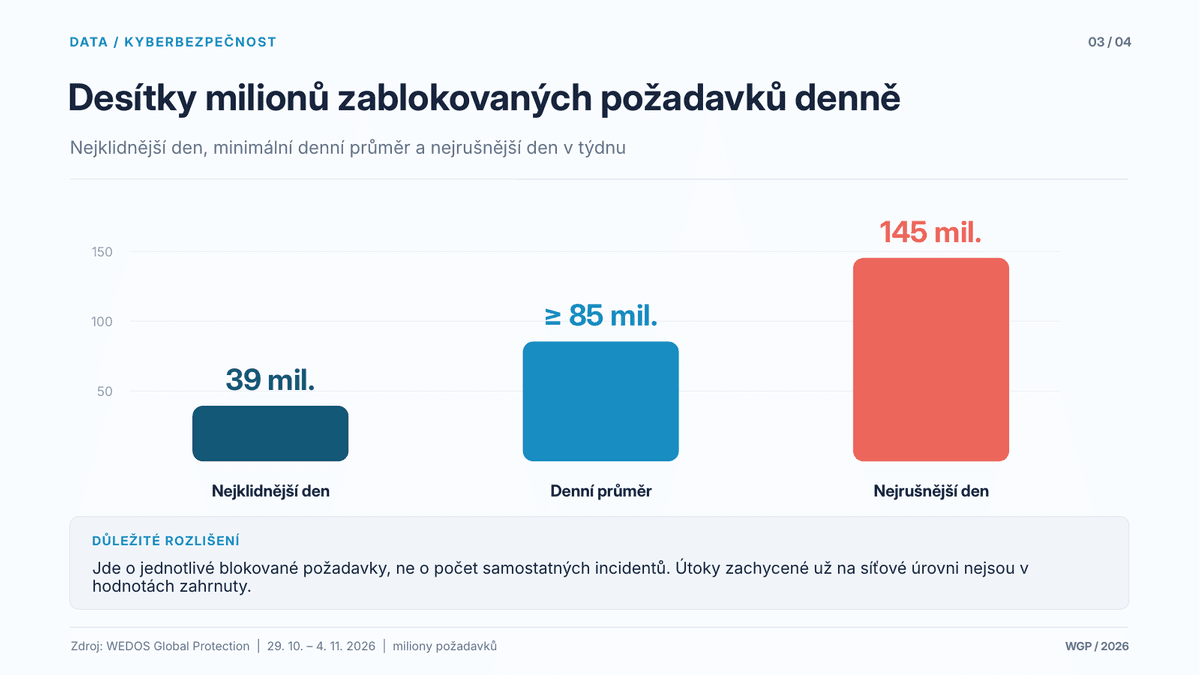
Za sedm dní od 29. října do 4. listopadu 2026 zablokovala služba WEDOS Global Protection v průměru nejméně 85 milionů škodlivých požadavků denně. V nejklidnějším dni to bylo 39 milionů, v nejrušnějším 145 milionů. Jde o počty jednotlivých požadavků, nikoli o stejný počet samostatných útoků. Útoky odražené na síťové úrovni zahrnuty nejsou.
Zajímavější než samotný objem je rozložení provozu mezi weby. Každý den zaznamenají pokusy o napadení přibližně dvě třetiny chráněných domén a subdomén. Na typický web připadá sedm takových pokusů denně, každý desátý se však potýká s více než 300. Nejde tedy jen o známé weby.
Roboti zkoušejí stáhnout hesla
Velmi častým cílem jsou soubory, které nemají být přístupné z internetu. Příkladem je .env, do kterého aplikace ukládají mimo jiné hesla k databázím a přístupové klíče k dalším službám. Pokud jej správce omylem ponechá ve veřejně dostupné složce, může jeho obsah útočníkovi poskytnout přístup k citlivým údajům.
Při měření 4. listopadu automaty zkoušely získat .env na 40 % sledovaných domén a subdomén. Stejný podíl webů zaznamenal pokusy o přístup k adresáři .git, který může prozradit zdrojový kód. Na 34 % domén skenery hledaly konfigurační soubor WordPressu a na 53 % se pokoušely přihlásit do jeho administrace.
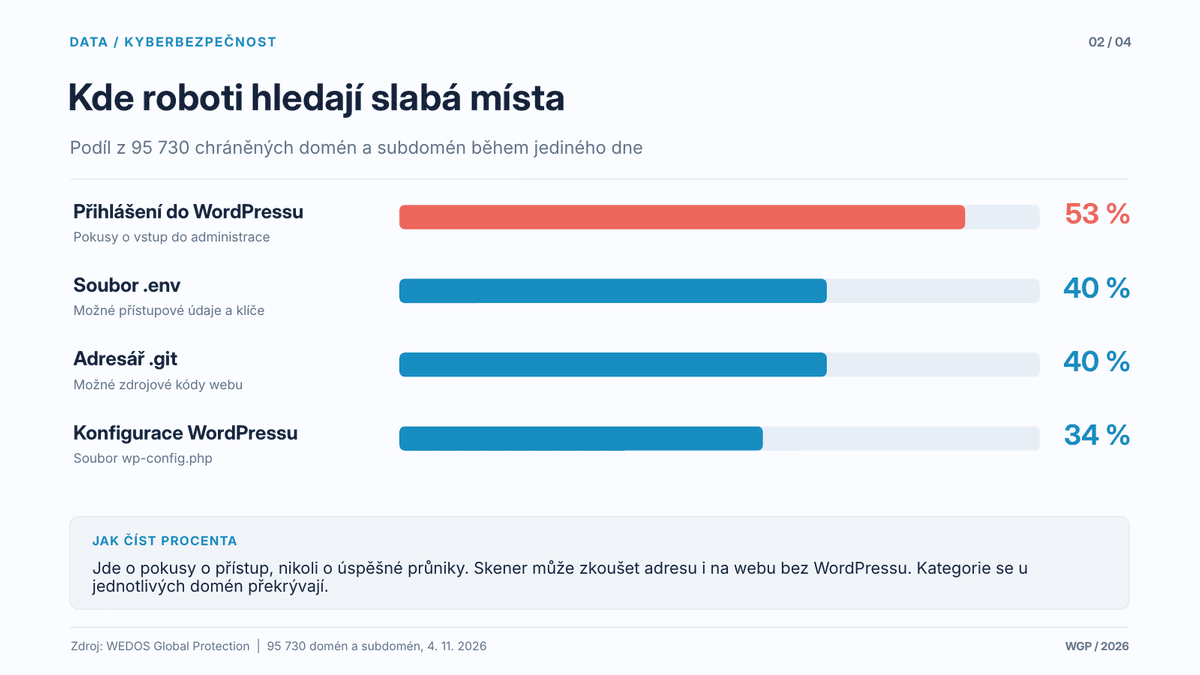
Neznamená to, že více než polovina chráněných webů používá WordPress nebo že se na nich někdo skutečně přihlásil. Skener často zkouší stejné adresy bez ohledu na to, jaký systém web používá. Jen soubor .env se automaty pokoušejí stáhnout asi 25 milionůkrát denně. U správně zabezpečeného webu neuspějí, u chybně nastaveného může stačit jediný pokus.
Odkud provoz přichází
Přibližně 45 % zablokovaných požadavků tvoří falešní roboti. Vydávají se například za vyhledávače Google nebo Bing, ve skutečnosti však jejich provoz nepochází od těchto služeb. Další zhruba třetinu představují nástroje napodobující běžné webové prohlížeče. Podezřelé chování dokáže ochrana rozpoznat mimo jiné podle technického otisku navazovaného spojení. Zhruba po pěti procentech připadá na přetěžování jednotlivých webů vysokým počtem požadavků a na plošné skenování citlivých souborů.
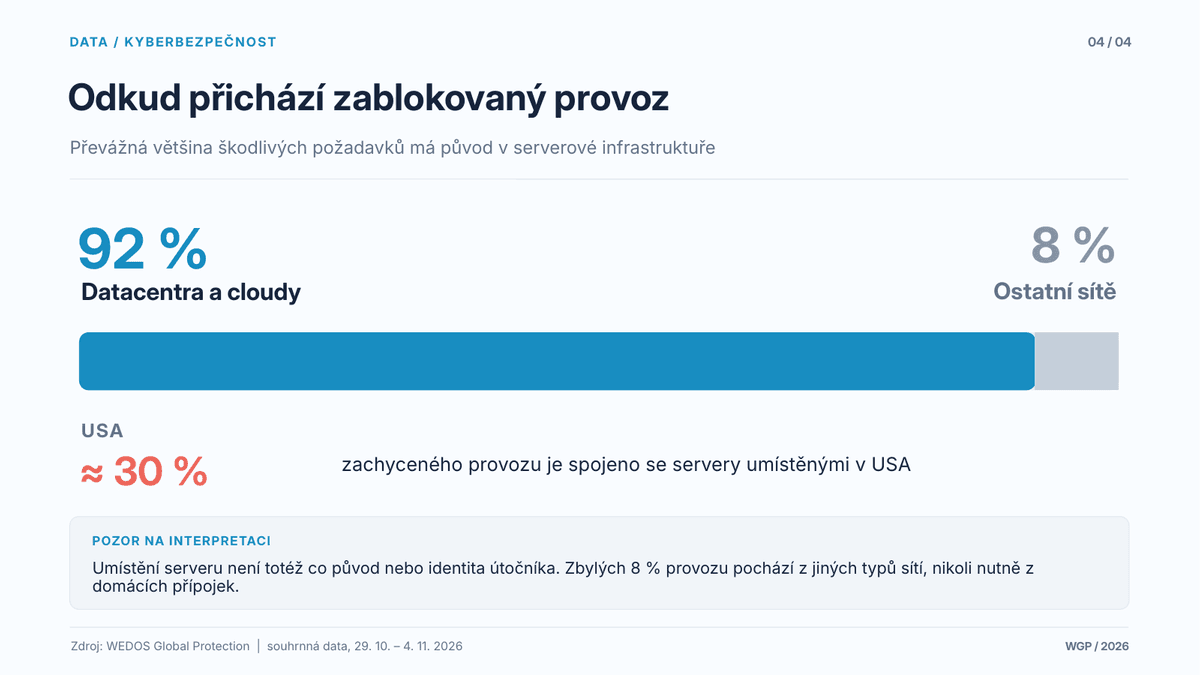
Celkem 92 % zablokovaného provozu přichází z datacenter a cloudových serverů, nikoli z běžných domácích přípojek. Největší podíl, kolem 30 %, připadá na servery umístěné v USA. Následují Tchaj-wan, Německo, Belgie, Japonsko, Brazílie a Singapur. Česko se mezi prvními deseti zeměmi neobjevuje. Geografická poloha serveru ale neříká, odkud pochází člověk nebo skupina, která jej ovládá.
Aktivita probíhá nepřetržitě, nejvyšší objem zaznamenala ochrana mezi 9. a 13. hodinou. To ale nedokazuje cílení na pracovní dobu českých firem.
Problém i bez úspěšného průniku
Ne každý podezřelý požadavek znamená bezprostřední nebezpečí pro data. Pokud se však velké množství takových požadavků dostane až k webovému serveru, může spotřebovávat jeho výkon a zpomalovat běžné návštěvníky. Vedle aktualizací redakčního systému a správného nastavení přístupových práv proto dává smysl filtrovat provoz ještě před samotným webem.
WEDOS Global Protection funguje jako ochranná vrstva mezi návštěvníkem a serverem. Vyhodnocuje požadavky a podezřelou automatizovanou aktivitu může zablokovat dřív, než se dostane k aplikaci. Kromě škodlivého provozu služba denně zpomaluje přibližně 11 milionů dalších požadavků od robotů vyhledávačů a nástrojů umělé inteligence. Tyto požadavky samy o sobě nemusí být škodlivé, při vysoké četnosti ale mohou web zatěžovat.
Základní ochrana i zdarma
Službu mohou využívat i majitelé malých webů. Pro domény spravované u VEDOS je dostupný také bezplatný tarif WEDOS Global Protection Free. Web přitom nemusí běžet na hostingu VEDOS: ochrana stojí před ním a aktivuje se jako doplňková služba v administraci domény, včetně automatického nastavení DNS. Majitelé domén u jiného registrátora mohou doménu převést; převod .cz k VEDOS je zdarma.
Jak na domény a proč vybrat .cz
O úspěšnosti webové stránky rozhoduje už výběr doménového jména. Provozování webu na vlastní doméně přináší jistotu, že ho zákazníci najdou vždy na stejné adrese, a to třeba i po změně poskytovatele hostingu. To samé platí pro e-mailové adresy. Dokonce i freemailové služby dnes umožňují propojení schránky s vlastní doménou.
Nejrozšířenější doménou v České republice je národní doména s koncovkou .cz. Takovým doménám dávají přednost jak čeští uživatelé při vyhledávání informací na internetu, tak i vyhledávače při zobrazování odpovědí na hledaný dotaz. Proto bývá doména .cz nejlepší volbou. Pokud si zájemce o doménu neví s jejím výběrem rady, může se obrátit přímo na registrátora domén, nebo využít doporučení a tipy na jeho webových stránkách.
Kdo už doménu s koncovkou .cz má, měl by si na www.nic.cz/overeni pravidelně jednou za rok ověřovat správnost svých kontaktních údajů evidovaných v doménovém registru. Držitelé více domén pak ocení bezplatnou službu Doménový prohlížeč (www.domenovyprohlizec.cz) umožňující správu všech .cz domén přehledně na jednom místě.
Správcem domény .cz je sdružení CZ.NIC, které se věnuje také osvětě v oblasti doménových jmen, internetové bezpečnosti a podpoře nových technologií a projektů užitečných pro internetovou infrastrukturu v České republice i ve světě.
Metodika: Údaje vycházejí ze souhrnných provozních logů WEDOS Global Protection za 29. 10. až 4. 11. 2026. Podíly domén se vztahují k 95 730 chráněným doménám a subdoménám dne 4. 11. 2026. Zablokovaný požadavek je jednotlivý požadavek zastavený před doručením na web; nejde o počet unikátních útoků ani úspěšných průniků. Statistika nezahrnuje provoz odfiltrovaný už na síťové úrovni a nevypovídá o všech českých webech.