
Začněme tím, co bude podnikatele zajímat nejvíc. Koho se nařízení CRA týká?
Cyber Resilience Act se týká výrobců, dovozců a distributorů produktů s digitálními prvky, které se uvádějí na evropský trh. Může jít o software i hardware, včetně jednotlivých komponent. Rozhodující je, jestli zamýšlené nebo rozumně předvídatelné použití produktu zahrnuje přímé či nepřímé datové připojení k jinému zařízení nebo k síti. V praxi se bavíme o operačních systémech, mobilních aplikacích, routerech, IoT zařízeních, produktech chytré domácnosti nebo embedded softwaru. Všechny takové produkty budou muset splňovat požadavky na kybernetickou bezpečnost, mít po celou dobu podpory ošetřené zranitelnosti a označení CE. Bez toho je po prosinci 2027 na evropský trh neuvedete. Těch produktů je opravdu hodně, proto může mít CRA do byznysu větší dopad než nový zákon o kybernetické bezpečnosti. Mimo CRA naopak stojí sektory, které mají vlastní úpravu: zdravotnické prostředky, motorová vozidla, civilní letectví, námořní zařízení nebo produkty vyvíjené výhradně pro obranu a národní bezpečnost.
Proč Evropská unie po výrobcích tohle chce?
Cílem je, aby se v EU prodávaly produkty zabezpečené už od výrobce. Znám to z praxe u výrobních firem, tedy z pozice zákazníka. Koupíte stroj za desítky milionů, chcete ho zapojit do sítě podle svých pravidel: oddělený segment, změna výchozích hesel, aktualizace. A výrobce vám řekne, že zásah do konfigurace znamená konec záruky, nebo že aktualizace nejsou, protože řídicí systém běží na verzi, kterou už roky nikdo nepodporuje.
Zbývají dvě možnosti. Buď stroj provozujete tak, jak přišel, a riziko si nesete sám. Nebo koupíte novější model jenom kvůli zabezpečení. Tohle chce CRA odstranit. Zabezpečení přestává být vstřícností výrobce a stává se podmínkou prodeje.
Nový zákon o kybernetické bezpečnosti, zákon o kritické infrastruktuře, GDPR i DORA přitom dlouhodobě předpokládají, že budete používat zabezpečené prvky. Chyběl ale tlak na druhou stranu, tedy na to, aby vám je výrobce zabezpečené dodal.
Znamenají role výrobce, dovozce a distributora to, co bychom čekali?
Ne úplně. Výrobcem může být i společnost, která si produkt nechala navrhnout nebo vyrobit a uvádí ho pod svým jménem či ochrannou známkou. Odpovědnost má ten, pod jehož jménem se produkt uvádí na trh, a nese největší část povinností. Znamená to ohlídat si, podle čeho komponenty vyrábějí dodavatelé, a umět si to od nich nechat doložit. Tohle je věc, kterou byste měli začít řešit v dodavatelských smlouvách.
Dovozce je osoba usazená v EU, která na trh uvádí produkt označený jménem nebo ochrannou známkou někoho mimo EU. Pokud vozíte zboží z Německa do Česka a někdo ten produkt už na unijní trh uvedl, dovozce z pohledu CRA nejste, protože se pohybujete uvnitř jednotného trhu. Jakmile ale produkt ze třetí země uvádíte na unijní trh jako první, dovozcem jste bez ohledu na to, přes kterou zemi ho vezete. Distributor je pak kdokoli další v dodavatelském řetězci, kdo do podoby produktu nezasahuje.
Firmy teď řeší nový zákon o kybernetické bezpečnosti. Je CRA totéž v jiném balení?
Není. Nový zákon o kybernetické bezpečnosti (zákon č. 264/2025 Sb.) nebo ISO 27001 se dívají hlavně na procesy ve společnosti, tedy to, jak firma funguje, řídí rizika nebo incidenty. CRA jde po konkrétním produktu. Jak je navržený, vyvinutý, zabezpečený a jak se o něj výrobce stará po uvedení na trh.
Jaké povinnosti CRA přináší konkrétně?
Tři věci. Za prvé security by design, což je opravdu změna uvažování, protože musíte řešit bezpečnost už při návrhu, tedy posouzení rizik u produktu, zabezpečený vývoj, testování a dokumentaci. Za druhé práci se zranitelnostmi po celou dobu podpory: sledovat je, opravovat, vydávat aktualizace a hlásit ty aktivně zneužívané. Dobu podpory si výrobce stanoví sám tak, aby odpovídala tomu, jak dlouho se produkt reálně používá, nejméně ale pět let. Kratší může být jen tehdy, když je kratší i očekávaná doba používání produktu. Její konec musíte uvést už při prodeji a bezpečnostní aktualizace musí být zdarma. Prodejem výrobku vaše práce nekončí a musíte s tím počítat v kalkulaci i v kapacitách. Za třetí doložení shody, tedy technickou dokumentaci pro kontrolní orgány, EU prohlášení o shodě a označení CE. To bude nově zahrnovat i kybernetickou bezpečnost a bez něj výrobek na trh EU neuvedete. Kolik práce vás čeká právě s dokládáním shody, závisí na tom, do jaké kategorie produkt spadá.
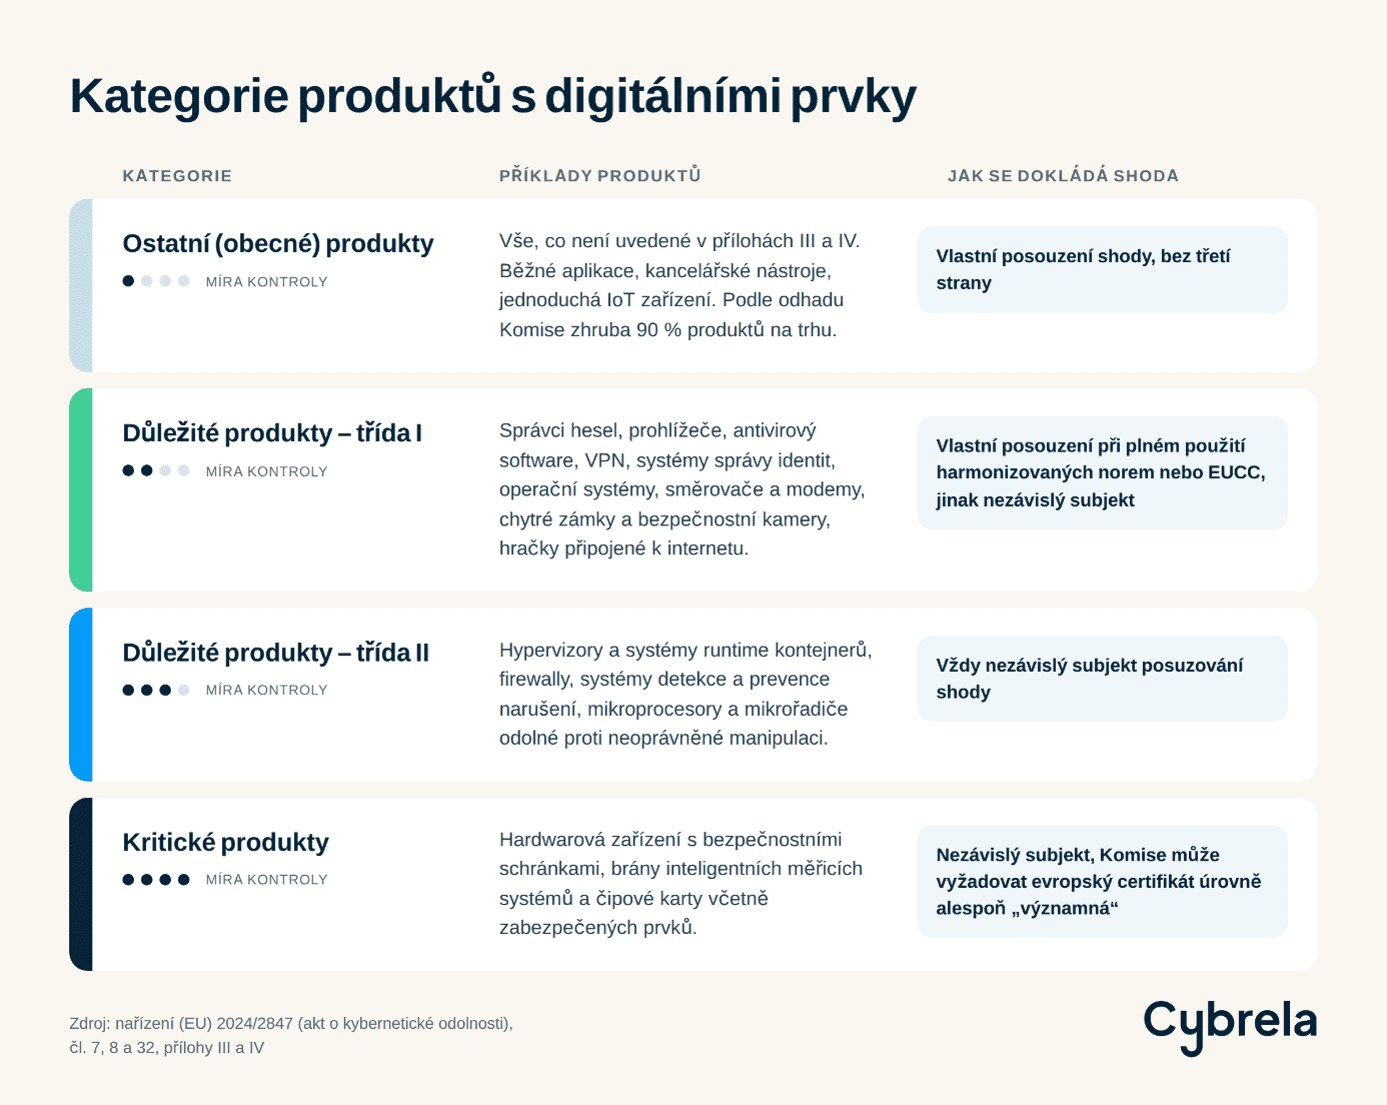
Kategorie produktu neurčuje ani tak rozsah povinností, jako spíš to, jak přísně musí výrobce doložit shodu s nařízením CRA.
Existují už normy, podle kterých se dá shoda doložit?
Zatím ne, a to je pro plánování zásadní. Evropské normalizační organizace na harmonizovaných normách k CRA pracují na základě zadání Komise, žádná ale k dnešnímu dni není zveřejněná v Úředním věstníku. Dokud tam není, nemůžete se opřít o předpoklad shody a do technické dokumentace místo odkazu na normu popisujete vlastní řešení a důvod, proč splňuje přílohu I. U důležitých produktů třídy I to v praxi znamená, že se bez oznámeného subjektu neobejdete. Kdo si dnes plánuje termíny podle toho, že normy včas vyjdou, plánuje si riziko.
Jaké termíny si mají podnikatelé zapsat do kalendáře a co hrozí, když je nestihnou?
První termín už je za námi. Od 11. září 2026 platí povinnost oznamovat aktivně zneužívané zranitelnosti a závažné incidenty. Hlásí se přes jednotnou platformu, kterou provozuje evropská agentura ENISA, a to ve třech krocích: včasné varování do 24 hodin od chvíle, kdy se o věci dozvíte, podrobnější oznámení do 72 hodin a závěrečná zpráva do 14 dnů od zpřístupnění opravy, u závažného incidentu do měsíce. Od 11. prosince 2027 se pak nařízení použije v plném rozsahu a bez doložené shody a označení CE výrobek na trh neuvedete. Pokuta může jít až do 15 milionů eur nebo 2,5 % celosvětového ročního obratu podle toho, co je vyšší. To je horní pásmo, které míří na základní požadavky a na povinnosti výrobce včetně hlášení; u ostatních povinností je strop 10 milionů eur nebo 2 % obratu. Mikropodniky a malé podniky přitom nelze pokutovat konkrétně za nedodržení té 24hodinové lhůty, hlásit ale musí také. Vedle toho může orgán dozoru nařídit stažení produktu z trhu nebo zakázat jeho dodávání. Pro většinu firem je citelnější právě ta druhá varianta, protože ze dne na den přijdete o možnost prodávat.
Co produkty, které už jsou roky na trhu? Budou je muset firmy předělat?
Plošně ne. Produkty uvedené na trh před 11. prosincem 2027 nařízení podléhají pouze tehdy, pokud po tomto datu procházejí podstatnou změnou. Co přesně je podstatná změna, popisují pokyny Evropské komise z července 2026. Když výrobek dál prodáváte v nezměněné podobě, přepracovávat ho nemusíte. Jedna výjimka tam ale je a je důležitá: hlášení aktivně zneužívaných zranitelností a závažných incidentů se vztahuje na všechny produkty v působnosti nařízení, i na ty uvedené na trh dřív. A protože tahle povinnost běží od 11. září 2026, týká se vašeho stávajícího portfolia už teď. Pro firmy s širokým portfoliem je to nejpodstatnější věta celého přechodného ustanovení.
Čím by tedy měly společnosti začít?
Ověřte si, jestli pod CRA spadáte, v jaké roli a s jakými produkty. Pak si udělejte gap analýzu, tedy porovnání toho, co už máte, s tím, co nařízení chce. Gap analýza podle nového zákona o kybernetické bezpečnosti vám nestačí, protože se dívá na procesy, ne na produkt. Obojí se dá zvládnout i svépomocí. Informace o CRA jsme sesbírali na jedno místo na cra-point.cz: projdete si tam dotazník, který vám řekne, jestli pod nařízení spadáte a v jaké roli, a navazuje na něj gap analýza pro výrobce. Postupně přibývají šablony, videa a další materiály, všechno zdarma. Pokud něco vyrábíte a zrovna implementujete nový kyberzákon, přihoďte k tomu rovnou i CRA. Ušetříte peníze a nebudete to dohánět na podzim 2027.

 ČLÁNKY DO MAILU