Hackeři napojení na Rusko tvrdí, že získali přístup k více než 15 tisícům kamer v České republice. Napadnout měli také řídící systém vytápění blíže neurčeného subjektu. Za akcemi stojí skupiny NoName057(16) a Dark Storm Team. Na první z nich stát dlouhodobě upozorňuje, útoky na zdejší infrastrukturu vede opakovaně. BIS nedávno sdělila, že Rusové v ČR napadají kamery, kotle i čerpadla.
Na současné dění upozornila kyberbezpečnostní společnost Check Point. Situaci shrnula následovně:
Útočníci své aktivity doprovázejí propagandou namířenou zejména proti české podpoře Ukrajiny. Check Point prověřoval útoky i s ohledem na volební období a zatím nebyla zjištěna souvislost mezi hacktivistickými aktivitami a blížícími se volbami.
V posledních týdnech sledujeme další vlnu hacktivistických útoků proti českým subjektům. Nejaktivnější jsou především skupiny Dark Storm Team a NoName057(16). Terčem jsou města, státní instituce i firmy.
NoName057(16) je proruská hacktivistická skupina, aktivní od března 2022, která se zaměřuje zejména na Ukrajinu a země, které ji podporují. Českým organizacím je dobře známá, opakovaně útočila na weby státních institucí, bank i prezidentských kandidátů. Specializuje se především na DDoS útoky, do kterých prostřednictvím projektu DDoSia zapojuje také dobrovolníky. Nejaktivnější podporovatele motivuje finančními odměnami. Útoky doprovází propagandou na Telegramu, kde oznamuje své cíle a chlubí se údajnými úspěchy.
Dark Storm Team je propalestinská hacktivistická skupina, která spolupracuje i s proruskými skupinami, včetně NoName057(16). Vedle politických a ideologických motivů sleduje také finanční zisk a nabízí DDoS útoky na objednávku. V březnu 2025 se přihlásila k útokům na sociální síť X. Podobně výrazné cíle jí přinášejí publicitu, kterou může využívat i jako reklamu na své placené služby. Spolupráce těchto skupin ukazuje, že k účasti na společných kampaních nemusí mít totožnou ideologii, stačí společný protivník nebo vzájemný prospěch.
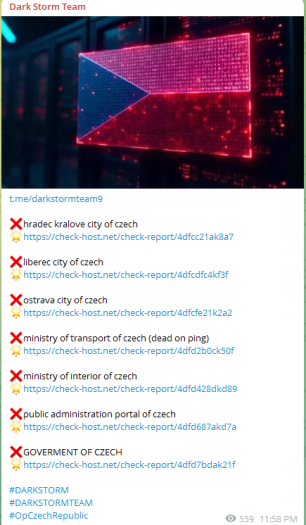
Dark Storm Team se 28. září přihlásil k útokům na weby Hradce Králové, Liberce a Ostravy, Ministerstva dopravy, Ministerstva vnitra, Portálu veřejné správy a vlády ČR. 4. října se znovu chlubil útokem na vládní web. Na Telegramu zveřejnil seznam údajných zásahů s odkazy na službu pro kontrolu dostupnosti webů.
Proruská skupina NoName057(16) 3. října mezi svými cíli uvedla Pražskou plynárenskou, společnost LOM Praha zaměřenou zejména na opravy vrtulníků, Generální finanční ředitelství a elektronické tržiště Gemin. Z příspěvků útočníků ovšem nelze určit skutečný rozsah a délku případných výpadků.
Vedle útoků zaměřených na dostupnost webových stránek, zveřejnila skupina NoName057(16) také dvě vážnější prohlášení.
V prvním příspěvku z 28. září tvrdí, že získala přístup k více než 15 tisícům kamer. Podle jejího vyjádření mají sledovat soukromé domy, dvory, garáže, sklady, hangáry, prodejny, ulice, sportoviště a infrastrukturu. Z podkladů však nelze ověřit uváděný počet kamer ani to, zda šlo o přístup k obrazu, správě zařízení nebo jejich úplné ovládnutí.
Ve druhém příspěvku skupina tvrdí, že pronikla do řídicího systému kotle v českém objektu. Útočníci popisují změny nastavení teplot, zastavení okruhů, vypnutí čerpadel a přepnutí kotle do nouzového režimu. Pokud by se zásahy do řízení vytápění potvrdily, šlo by o jiný typ incidentu než dočasnou nedostupnost webu. Přístup k technologiím, které ovládají fyzická zařízení, může mít přímé provozní následky. Proto je zásadní chránit vzdálený přístup, oddělovat provozní technologie od ostatních sítí a průběžně kontrolovat, zda nejsou ovládací rozhraní dostupná komukoli z internetu. Současně ale nesmíme přebírat propagandistická prohlášení útočníků jako ověřená fakta.
Hacktivistické skupiny se snaží vyvolat strach a získat pozornost pro své politické postoje. Českou podporu Ukrajiny používají jako zdůvodnění útoků i jako součást propagandy. Je přitom důležité rozlišovat, co útočníci skutečně provedli a co o sobě pouze tvrdí. Výpadek webových stránek neznamená automaticky průnik do interních systémů nebo krádež dat. Stejně tak zveřejněné video samo o sobě nepotvrzuje, že hackeři ovládají tisíce zařízení.
Podobné kampaně mají v České republice dlouhou historii. NoName057(16) se například v lednu 2023 zaměřovala na stránky prezidentských kandidátů, Českého statistického úřadu, Ministerstva zahraničních věcí a organizace Hlídač státu
Při DDoS útoku se útočníci snaží zahltit vybraný web nebo službu takovým množstvím provozu, že přestane zvládat požadavky běžných návštěvníků. Cílem je narušit dostupnost. Samotný DDoS útok neznamená, že se útočníci dostali k interním dokumentům, změnili data nebo pronikli do organizace.
Jde o určitou formu virtuální demonstrace. Představte si dav, který zablokuje vstup do obchodu nebo na úřad a znemožní běžným návštěvníkům dostat se dovnitř. To ale neznamená, že demonstranti otevřeli trezor nebo odnesli dokumenty. Výpadky samozřejmě mohou komplikovat poskytování služeb a způsobovat škody. Je však potřeba jejich dopad popisovat přesně, abychom útočníkům nepomáhali vytvářet dojem většího úspěchu, než jakého skutečně dosáhli.
V tuto chvíli jsme nezaznamenali útoky, u kterých bychom měli potvrzenou souvislost s volbami. To se samozřejmě může kdykoli změnit, a proto musí instituce zůstat ostražité, využívat preventivní bezpečnostní technologie a předcházet útokům, ale mít připravené i postupy pro případ incidentu.
Organizace by měly zajistit ochranu veřejných webů proti DDoS útokům, zabezpečit kamerové a řídicí systémy a omezit přístup k jejich správě pouze na oprávněné osoby. Důležitý je také připravený plán reakce a náhradní komunikační kanál pro případ výpadku.
Při informování o incidentech je pak nutné jasně oddělovat potvrzené dopady od tvrzení útočníků. Právě pozornost, strach a nedůvěra v instituce a demokratické procesy jsou totiž jedním z hlavních výsledků, kterých chtějí hacktivistické skupiny dosáhnout
Zároveň by se i voliči měli mít na pozoru před deep fake videi a nahrávkami s napodobeninami hlasu. Zvlášť u překvapivých nebo pobuřujících sdělení je důležité ověřit zdroj dříve, než je začneme sdílet.


 ČLÁNKY DO MAILU