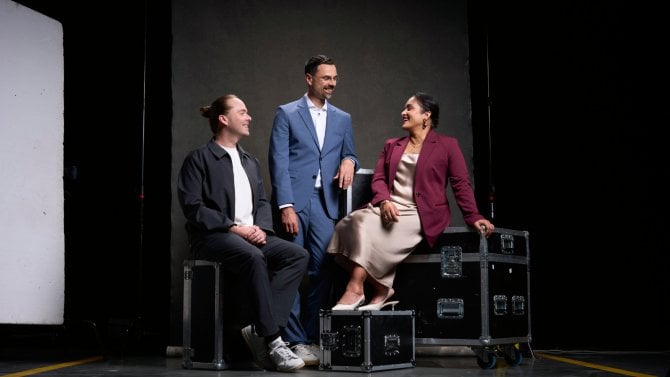
Pražský kyberbezpečnostní startup Aisle, za nímž stojí Ondřej Vlček, Stanislav Fort a Jaya Ballo, uzavřel partnerství s agenturou Evropské unie pro kybernetickou bezpečnost (ENISA). Pomůže zabezpečovat jednotnou platformu pro hlášení zranitelností – systém, který výrobci digitálních produktů budou využívat k hlášení zranitelností a bezpečnostních incidentů v rámci nového zákona, oznámila firma.
Jde o nařízení o kybernetické odolnosti (Cyber Resilience Act, CRA), které dopadne na všechny evropské výrobce produktů s digitálními prvky, včetně vývojářů softwaru. Jednotná platforma pro reporting (Single reporting platform, SRP) se stává jejím klíčovým prvkem, je jediným vstupním bodem, přes který musí hlásit aktivně zneužívané zranitelnosti a závažné incidenty, jak to vyžaduje CRA. První hlášení musí být podáno do 24 hodin od okamžiku, kdy se organizace dozví o události splňující podmínky, a do 72 hodin musí následovat podrobnější oznámení.
„Jedná se také o důležitý milník pro společnost Aisle: tento projekt dokazuje naši schopnost poskytovat pokročilé zabezpečení založené na umělé inteligenci pomocí plně soukromých, samostatně hostovaných modelů AI provozovaných na místě – aniž by citlivý kód nebo data kdy opustily prostředí zákazníka,“ popisuje Vlček.
Spolupráce s ENISA navazuje na nedávný krok, kdy Aisle získal status CVE Numbering Authority (CNA) a může tak sám přidělovat mezinárodní identifikátory CVE zranitelnostem objeveným v softwaru třetích stran.
Kromě Vlčka jako bývalého šéfa Avastu (později Gen Digital) je spoluzakladatelkou Aisle Jaya Baloo z téže firmy a Stanislav Fort, který dříve působil v DeepMindu, Google Brain, Stability AI nebo Anthropicu. Startup používá umělou inteligenci k hledání zranitelností v softwaru a podle nedávného žebříčku Berkeley je v této disciplíně lepší než Anthropic. Češi už odhalili stovky zranitelností v projektech jako OpenSSL, Apache nebo Linux.

 ČLÁNKY DO MAILU