
Je to dobrý úmysl – ale v praxi to s ním může dopadnou všelijak. Projekt FOSSA (Free and Open Source Security Audit) nastartovala Evropská komise na konci roku 2014. Má přinést bezpečnostní audity open-sourcových řešení, která používá Evropský parlament a Evropská komise, a ve výsledku se tak má postarat o vylepšení současných open-source aplikací. Do vínku dostal rozpočet milion eur.
Po měsících ticha vyplněných vypracováváním sady metodik, studií a zadání se teď FOSSA dostává k reálným testům. Prvními na řadě budou manažer hesel KeePass a Apache HTTP Server. Ve veřejném hlasování o tom rozhodly hlasy 3282 respondentů.
Na třetím místě skončil mimochodem VLC Media Player a hned za ním Linux (nebo aspoň některé jeho komponenty).
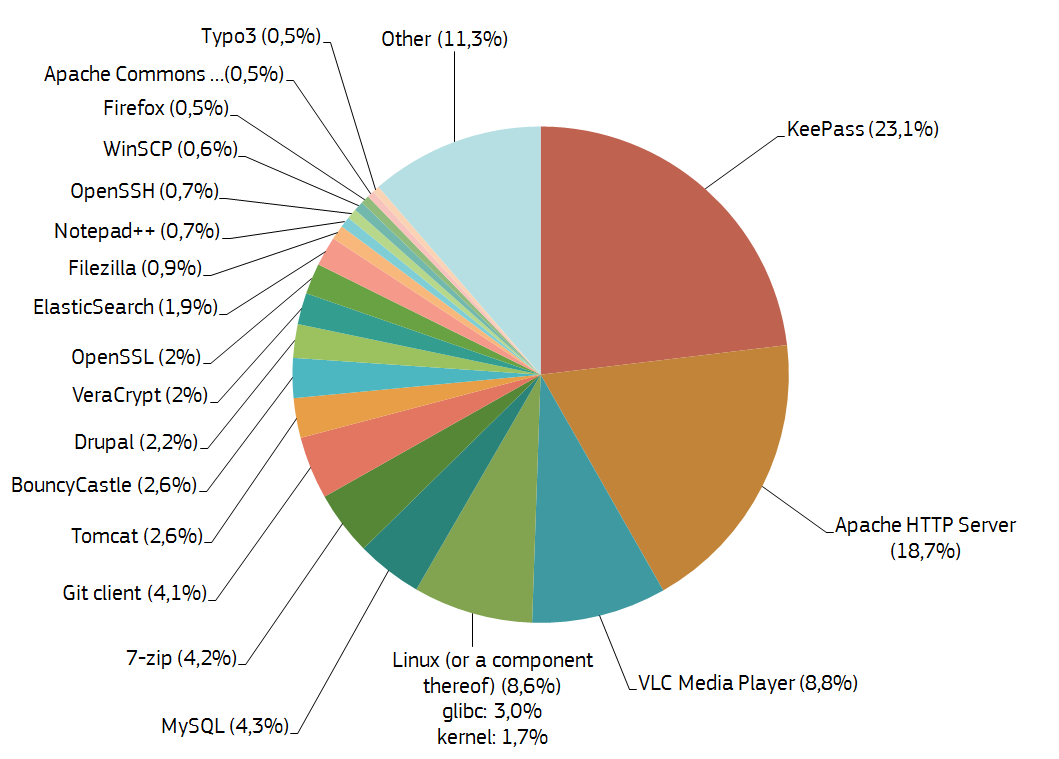
Bezpečnostní audity má provést konzultační firma Everis, která se teď chystá oslovit vývojářské týmy stojící za KeePass a Apachem. Výsledky testů jim pak předá, aby mohly provést případné opravy.
Má to smysl?
Za celým projektem stojí europoslanci Max Andersson a Julia Reda, organizačně jej zaštiťuje Generální ředitelství pro Informatiku (DIGIT) a v jeho rámci má ještě v letošním roce vzniknout seznam free a open-source softwaru, který EK a EP využívají. Částečné výsledky, které se týkají vývojářských nástrojů, už projekt zveřejnil.
FOSSA samozřejmě vyvolává řadu otazníků. Jednorázové bezpečnostní audity nic neřeší a i když má být cílem projektu „systematický přístup institucí EU“, současný pilot vypadá spíše jako nesmyslné plýtvání penězi.
Na svém blogu jej zkritizoval i Matthias Kirschner, šéf Evropské nadace pro svobodný software (FSFE), která FOSSA od začátku připomínkovala. Podle něj projekt vznikl na základě konzultace jen s několika málo zástupci open-sourcové komunity, není o něm moc slyšet a vlastně vůbec nezaručuje, že případně zjištěné bezpečnostní problémy někdo skutečně opraví.
Podklady od konzultačních agentur Everis, KPMG a Trasys podle Kirschnera také obsahují řadu faktických chyb a nepochopení toho, jak funguje vývoj open-source softwaru nebo licencování komerčních variant.
Prostě to vypadá, že se původní dobrý úmysl poněkud zvrhl. Co kdyby EK raději založila nějaký bug-bounty program, do kterého by se mohl podle libosti zapojit každý zájemce o hledání bezpečnostních chyb?



 ČLÁNKY DO MAILU